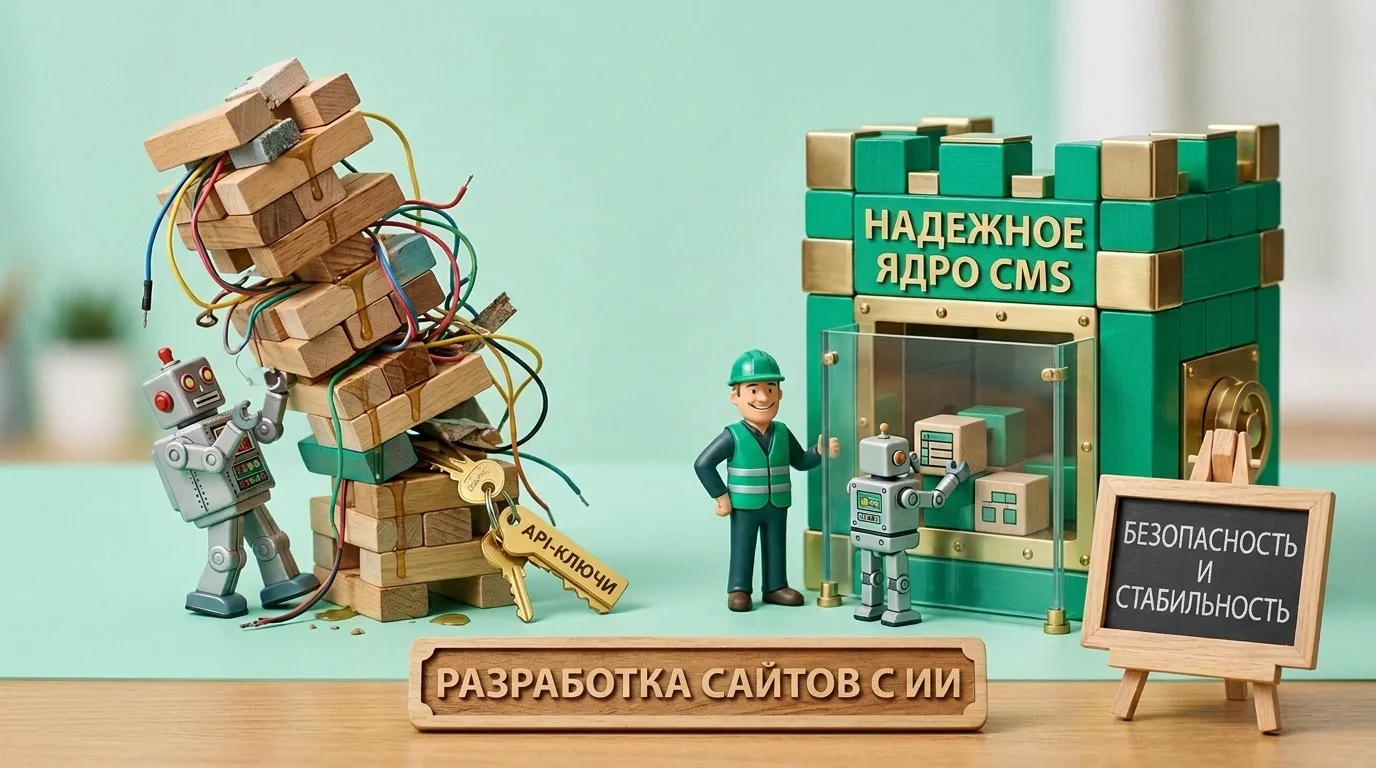
Инструменты ИИ-программирования, такие как Lovable, Replit Agent, Bolt.new и v0, создали иллюзию, будто любой предприниматель может за пару вечеров с нуля собрать полноценный корпоративный сайт или клиентский портал, просто общаясь с нейросетью в чате. Однако аудиты кибербезопасности вскрывают суровую реальность - тысячи таких сайтов страдают от критических уязвимостей: открытых баз данных Supabase без защиты на уровне строк (CVE-2025-48757), секретных API-ключей, скомпилированных прямо в публичный JavaScript-код, и незащищенных панелей администратора. В этом разборе мы покажем, почему сгенерированный «с нуля» ИИ-код в руках неспециалиста превращается в бомбу замедленного действия для репутации компании, и почему самая надежная стратегия - использовать скорость ИИ в рамках проверенной архитектуры систем управления контентом (WordPress, WooCommerce, Magento).
Волна «вайб-кодинга» и почему внешне работающий сайт может быть опасен
За последний год в цифровой среде произошел взрыв так называемого "vibe-coding" (интуитивного ИИ-программирования по текстовым запросам). Предприниматель или маркетолог открывает Replit, Lovable, Bolt.new или окно ChatGPT и пишет задачу: «Сделай мне современный корпоративный сайт с калькулятором цен, формой заявки, базой данных и админ-панелью, где я буду видеть все заказы».
Через двадцать минут на экране появляется визуально привлекательная страница. Кнопки нажимаются, формы отправляются, а в таблице появляются тестовые записи. Возникает ощущение, что программисты и веб-архитектура больше не нужны. Но именно здесь кроется фундаментальная разница между визуальным прототипом и защищенной промышленной системой.
Когда с искусственным интеллектом работает опытный разработчик и системный архитектор, он использует ИИ как мощный ускоритель. Он точно знает, как работают серверные сессии, где можно и где категорически нельзя хранить ключи шифрования, как устроены фильтры SQL-инъекций и какие участки кода требуют обязательного аудита. Напротив, человек без глубоких знаний разработки оценивает только поверхность: если дизайн выглядит красиво и кнопка работает - значит, все в порядке.
Модели искусственного интеллекта по своей природе обучены быть максимально услужливыми и кратчайшим путем выдавать визуальный результат. Если проверка безопасности или сложная аутентификация мешает коду запуститься с первой попытки, ИИ-агент часто выбирает самый простой путь - отключает строгие фильтры безопасности, чтобы у пользователя в чате не всплывала ошибка. В профессиональной разработке корпоративных сайтов и интернет-магазинов такой компромисс недопустим, поскольку его последствия измеряются прямыми финансовыми потерями и утечками данных.
«Я сам ежедневно работаю с новейшими моделями ИИ и уверен, что каждое следующее поколение будет все лучше исправлять ошибки предыдущих. Но сегодня строить бизнес-сайт с помощью ИИ полностью с нуля - без проверенной архитектуры CMS в основании - это все равно что возводить трехэтажный дом без строительного надзора и фундамента. Снаружи фасад выглядит ярко, но все двери нараспашку, а газовые трубы идут прямо по внешней стене. Когда мы объединяем мощь ИИ с проверенным ядром WordPress или WooCommerce, мы помещаем этот трудноуправляемый искусственный интеллект в жесткий, безопасный каркас, где базовая структура и защита данных уже гарантированы».
4 самые опасные уязвимости в созданных с нуля AI-сайтах
За последние месяцы мировые исследователи кибербезопасности провели масштабные аудиты тысяч новых сайтов и веб-приложений, созданных на популярных платформах ИИ-генерации кода. Факты показывают, что одни и те же критические ошибки повторяются почти в каждом втором проекте, собранном неспециалистом.
1. Скандал с утечкой данных в Lovable, Bolt и Supabase (CVE-2025-48757)
Большинство современных ИИ-генераторов (Lovable, Bolt.new, v0, Replit) используют Supabase в качестве движка базы данных. Это отличная технология в руках специалиста, так как она позволяет обращаться к базе данных напрямую из браузера. Однако у этого удобства есть одно обязательное условие - для каждой таблицы базы данных должна быть включена и корректно прописана защита на уровне строк, или RLS (Row Level Security).
Расследования в сфере кибербезопасности (включая зарегистрированную уязвимость CVE-2025-48757) вскрыли шокирующую картину. Когда неспециалист просит ИИ сделать форму заявки или реестр клиентов и жалуется в чате, что «данные не сохраняются», ИИ-агент просто отключает защиту RLS или выставляет политику USING (true) для всех анонимных посетителей. Сайт начинает работать, и владелец счастлив. Но на самом деле любой конкурент или автоматизированный бот может открыть консоль разработчика в браузере (Inspect -> Network), скопировать публичный адрес базы данных и одной командой скачать всю клиентскую базу компании - имена, телефоны, email-адреса и суммы заказов.
2. Открытые API-ключи и переменные ENV в публичном коде JavaScript
Вторая массовая проблема - утечка конфиденциальных API-ключей (например, OpenAI, платежного шлюза Stripe, почтового сервиса Resend или сценариев Make) прямо в браузер посетителя. Человек без опыта программирования часто вставляет свои секретные ключи прямо в чат с ИИ или сохраняет их в файле .env, не понимая, как современные фронтенд-сборщики вроде Vite или Next.js обрабатывают эти файлы.
Если ИИ-код добавляет к переменной префикс VITE_ или NEXT_PUBLIC_, то в момент сборки этот секретный ключ буквально копируется в публичный файл JavaScript, который загружается на телефон или компьютер каждого посетителя. Еще хуже то, что на неправильно настроенных серверах Replit или самодельных хостингах сам файл /.env или папка /.git часто открываются напрямую через браузер. Автоматические сканеры в сети непрерывно ищут такие свежие сайты и крадут API-ключи за считанные минуты, опустошая корпоративные лимиты OpenAI или облачных сервисов на тысячи евро.
3. Иллюзорные админ-панели без серверной авторизации
Когда предприниматель просит ИИ создать раздел /admin или /dashboard для просмотра входящих заявок и изменения цен, нейросеть часто генерирует чисто клиентский маршрут (React/SPA). Проверка пароля нередко пишется только на визуальном уровне: если пользователь не вошел в систему, браузер просто перенаправляет его на главную страницу.
При этом на стороне сервера у конечных точек API (например, /api/orders или /api/delete-user) полностью отсутствует проверка токенов сессии и ролей пользователя. Это называется уязвимостью IDOR (Insecure Direct Object Reference) и нарушением контроля доступа. Злоумышленнику даже не нужно угадывать пароль - он может отправить прямой запрос на адрес сервера и удалить данные или поменять цены на сайте без какой-либо авторизации.
4. Галлюцинации кода, устаревшие библиотеки и тупик в обслуживании
Даже если сайт не взломают в первый день, через несколько месяцев начинается кошмар с его поддержкой. У сгенерированных с нуля AI-сайтов нет единого стандарта архитектуры. Каждая следующая просьба в чате («добавь еще эту кнопку» или «поменяй формулу калькулятора») заставляет ИИ переписывать сотни строк кода, часто ломая ранее работавшие функции. Кроме того, модели ИИ регулярно затягивают в проект десятки внешних библиотек npm, которые никто не обновляет. Когда через полгода владелец такого проекта со «спагетти-кодом» обращается в профессиональное агентство, выясняется, что дешевле и безопаснее собрать все заново, чем латать хаотичный ИИ-эксперимент.
Почему самый разумный путь - использовать ИИ в рамках готовых CMS (WordPress, WooCommerce, Magento)
Означает ли это, что от искусственного интеллекта в веб-разработке нужно отказаться? С точностью до наоборот! Искусственный интеллект дает колоссальный скачок в скорости и качестве, но секрет кроется в архитектуре, внутрь которой вы помещаете этот ИИ.
Вместо того чтобы позволять нейросети с нуля изобретать велосипед - самостоятельно писать логику аутентификации, соединения с базой данных, управление сессиями и маршрутизацию, - профессиональный подход заключается в использовании ИИ внутри готовых, годами отточенных систем управления контентом (CMS), таких как WordPress, WooCommerce или Magento.
В этой модели проверенная CMS выступает как железный контур безопасности и архитектурный каркас, который ограничивает и структурирует искусственный интеллект:
- Строгое разделение сервера и браузера: В среде WordPress и WooCommerce доступы к базе данных (
wp-config.php) и API-ключи хранятся строго на серверном слое PHP. Они никогда не компилируются в публичные файлы JavaScript, доступные посетителю. - Встроенная защита базы данных и прав доступа: Все запросы к базе данных проходят через стандартизированный механизм
$wpdb->prepare(), который автоматически блокирует SQL-инъекции. В свою очередь, доступ к панели управления защищен проверенной системой ролей пользователей (current_user_can) и криптографическими токенами безопасности - WordPress Nonces. - Проверенное ядро электронной коммерции и платежей: WooCommerce и Magento уже содержат протестированную тысячами часов логику корзины, налогов, счетов и банковских платежей. ИИ не позволено импровизировать с деньгами покупателей или данными заказов - нейросеть используется для индивидуального дизайна, быстрых модулей, калькуляторов и построения SEO и GEO контент-архитектуры.
- Глобальная экосистема безопасности и удобное управление: Если в мире появляется новая угроза, команда безопасности ядра WordPress и межсетевые экраны выпускают автоматические патчи. Кроме того, команда компании может удобно редактировать тексты, добавлять товары и статьи блога в привычной, понятной среде, не боясь одной командой в чате случайно удалить половину сайта.
Сравнение созданного с нуля AI-сайта и ИИ-разработки в среде готовой CMS
Чтобы наглядно показать разницу в безопасности бизнеса и долгосрочных затратах, мы собрали ключевые технические параметры в единую таблицу:
| Критерий | AI-сайт с нуля (Lovable, Replit, Bolt в руках неспециалиста) | ИИ-разработка в каркасе готовой CMS (WordPress / WooCommerce) |
|---|---|---|
| Безопасность базы данных и клиентов | Высокий риск (часто отключен RLS и таблицы открыты для чтения) | Серверная изоляция за ядром PHP и межсетевым экраном (WAF) |
| Хранение секретных API-ключей | Часто утекают в публичные файлы VITE_ или открытый .env |
Скрыты на стороне сервера и недоступны браузеру посетителя |
| Ежедневное редактирование контента | Трата ИИ-кредитов в чате с риском сломать существующий код | Удобный визуальный редактор без риска повредить архитектуру |
| Готовность к SEO и ИИ-поиску (GEO) | Часто пустой клиентский JavaScript (SPA), невидимый для роботов | Полный серверный HTML, микроразметка Schema и карты сайта |
| Интеграция с платежами и складом | Нужно писать с нуля с высоким риском ошибок в расчетах | Готовые сертифицированные модули банков, курьеров и учета |
| Поддержка и развитие через 1-2 года | Нестандартный код, который другие разработчики отказываются брать | Мировой стандарт с полной документацией и стабильностью |
Как правильно объединить скорость ИИ с профессиональной веб-архитектурой
Когда мы в команде MarketMeNow разрабатываем высококонверсионные сайты в рамках 96-часовых спринтов, мы используем ИИ-агентов на каждом этапе, но делаем это в условиях строгой технической дисциплины. Вот 5 принципов, которые отличают безопасную ИИ-разработку от опасного любительского эксперимента:
- Проверенный фундамент CMS как нерушимый каркас: Мы строим решения на чистом, оптимизированном ядре WordPress или WooCommerce на быстрых облачных серверах Nginx. Аутентификацию, сессии и безопасность базы данных обеспечивает проверенная архитектура платформы.
- ИИ-код только в контролируемых, изолированных модулях: Искусственный интеллект используется для создания молниеносных, чистых блоков верстки HTML/CSS, интерактивных калькуляторов стоимости и кастомных функций, не перегружающих страницу лишними библиотеками. Так достигается минимальный объем JavaScript и скорость 95+ по Google PageSpeed.
- Строгая серверная обработка данных: Все формы заявок, расчеты калькуляторов и соединения с CRM проходят серверную валидацию с защитой
check_ajax_referer(Nonce) и очисткой данных (sanitization). Ни один API-ключ никогда не попадает в код браузера. - Соответствие регламентам ЕС и стандартам конфиденциальности: Если в сайт интегрируется умный чат-бот или ассистент, его работа выстраивается в строгом соответствии с требованиями Акта ЕС об искусственном интеллекте (EU AI Act) и безопасности GDPR, обеспечивая полное шифрование данных.
- Непрерывный мониторинг безопасности и резервное копирование: Любой серьезный бизнес-сайт подключается к профессиональной системе обслуживания сайтов и мониторинга безопасности с серверным файрволом, автоматическими ежедневными бэкапами и защитой от бот-атак.
Чек-лист самопроверки безопасности AI-сайта
VITE_, NEXT_PUBLIC_ или sk_live, а адрес /.env возвращает ошибку 403/404.Часто задаваемые вопросы о разработке и безопасности AI-сайтов
Значит ли это, что сервисы Lovable, Replit и Bolt.new вообще нельзя использовать?
Эти инструменты великолепно подходят для быстрой визуализации идей, создания внутренних набросков (wireframes) или тестирования простых прототипов без реальных клиентских данных. Однако в тот момент, когда сайт становится публичным лицом компании, собирает контакты клиентов, принимает платежи и служит посадочной базой для рекламы Google Ads и SEO, он должен строиться на безопасной, профессионально проверенной архитектуре CMS.
Почему сгенерированные с нуля AI-сайты часто не индексируются в Google?
Большинство no-code ИИ-генераторов по умолчанию создают одностраничные приложения (Client-Side Rendered SPA на базе React или Vite). Когда на страницу заходит робот Google или поисковый ИИ-краулер, он получает пустой HTML-файл с одним элементом <div id="root"></div> - без канонических ссылок, мета-данных и структурированной микроразметки. В свою очередь, WordPress изначально генерирует полный серверный HTML-код, который поисковики индексируют мгновенно.
Что делать, если мы уже собрали сайт с помощью ИИ и хотим сделать его безопасным?
Лучшее решение - использовать этот созданный ИИ сайт как готовый визуальный макет и образец функциональности, чтобы за несколько дней перенести его на чистую, защищенную архитектуру WordPress или WooCommerce. Вы сохраните именно тот визуальный вид и логику калькуляторов, которые задумали, но получите на 100% защищенную базу данных, быстрый сервер, полную готовность к SEO и удобное управление контентом.
Защищен ли сам WordPress от взлома?
Ядро WordPress - одно из самых тщательно проверяемых программных решений в мире. Исторически проблемы на сайтах WordPress создавали десятки некачественных сторонних плагинов. Именно здесь раскрывается связка ИИ + WordPress: вместо установки 30 тяжелых и небезопасных плагинов наши разработчики с помощью ИИ пишут чистый, легкий код прямо в архитектуре темы, используя встроенные механизмы защиты WordPress.
Хотите современный сайт со скоростью ИИ, но на 100% безопасной архитектуре?
Запишитесь на 15-минутную консультацию. Мы разработаем корпоративный сайт для вашей компании или перенесем ваш ИИ-прототип на безопасное, молниеносное ядро WordPress и WooCommerce за 96 часов.
Фиксированный бюджет. Никаких скрытых доплат или навязанных услуг.