Чистая конфигурация сервера без балласта в виде плагинов остается базовым техническим принципом MarketMeNow: Hetzner VPS, Nginx, строгие права доступа к файлам и брандмауэр UFW гарантируют максимальную защиту без лишних процессов, замедляющих работу сайта. Ознакомьтесь с нашими услугами по обслуживанию и безопасности серверов.
На WordPress работает более 43% всех сайтов в мире, что делает его излюбленной целью для автоматизированных хакерских ботов. Типичная реакция администраторов - установка двух или трех тяжелых "плагинов безопасности", которые постоянно сканируют файлы, перегружают базу данных и замедляют загрузку страницы на несколько секунд. Лучший и наиболее профессиональный подход - защитить систему на самом фундаментальном уровне: в конфигурации сервера и на уровне кода.
Кратко о главном
- Парадокс плагинов: Крупные плагины безопасности "все в одном" потребляют значительные ресурсы сервера и сами часто содержат уязвимости: 80% защиты можно обеспечить на уровне сервера.
- Безопасность прав доступа к файлам и папкам: Файлы сервера должны иметь права 644, папки 755, а файл wp-config.php - режим 600 или 640, чтобы ни один внешний процесс не мог записать в них вредоносный код.
- Отключение XML-RPC: Более 90% атак методом перебора (Brute Force) на сайты WordPress происходят через устаревший файл xmlrpc.php, который можно заблокировать одной строкой в конфигурации Nginx.
- Двухфакторная аутентификация (2FA): Внедрение 2FA для учетных записей администраторов практически полностью исключает риск взлома через украденные или угаданные логины и пароли.
Почему тяжелые плагины вредят и почему оптимизация скорости сайта требует чистого кода
Плагины вроде Wordfence или iThemes Security предлагают удобный графический интерфейс, но они работают на уровне приложения WordPress. Это означает, что в момент, когда бот совершает сотни атак в минуту, WordPress и PHP запускаются снова и снова, чтобы отразить эти атаки. В результате процессор сервера нагружается до 100%, и обычные посетители сайта получают ошибку '504 Gateway Timeout'.
Правильное решение - блокировать злоумышленников до того, как запрос вообще достигнет PHP и WordPress - на уровне веб-сервера (Nginx или Apache) и брандмауэра.
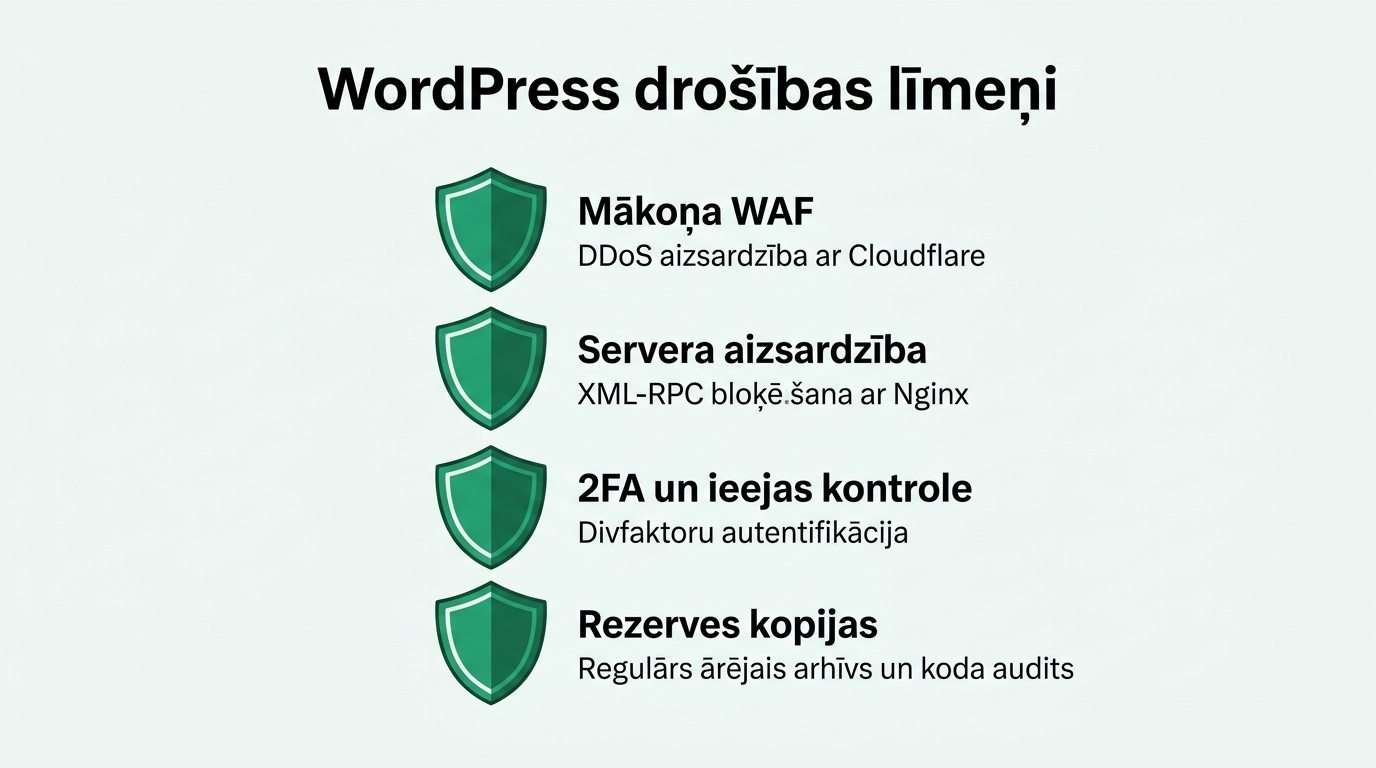
Основа безопасности: надежное обслуживание сайтов и безопасность серверов
Внедрив эти пять шагов, ваш сайт станет защищенным от 99% стандартных атак:
1. Заблокируйте доступ к файлу xmlrpc.php: Протокол XML-RPC был создан десять лет назад для внешних приложений, но сегодня он в основном служит для атак Brute Force и DDoS. В блоке конфигурации Nginx вставьте:
location = /xmlrpc.php { deny all; access_log off; log_not_found off; }
2. Защитите wp-config.php и скрытые файлы: В файле wp-config.php хранятся пароли вашей базы данных и ключи безопасности. Убедитесь, что доступ к этому файлу через браузер невозможен, а права доступа к файлу установлены на 600 или 640.
3. Отключите выполнение PHP в папке /wp-content/uploads/: Папка загрузок предназначена только для изображений, PDF и других мультимедийных файлов. Хакеры часто пытаются разместить там вредоносные .php скрипты. Заблокируйте выполнение PHP в этой папке с помощью правила сервера, запретив выполнение любого кода.
4. Скройте версию WordPress: По умолчанию WordPress вставляет в код страницы мета-тег с точным номером версии, что позволяет хакерским сканерам сразу узнать, какие уязвимости актуальны для вашей версии. Удалите этот тег в файле functions.php вашей темы.
5. Ограничьте количество попыток входа в wp-login.php с помощью Fail2ban: Инструмент серверного уровня Fail2ban автоматически блокирует IP-адрес злоумышленника в брандмауэре на 24 часа после пяти неудачных попыток ввода пароля.
Матрица проверки прав доступа к файловой системе
Убедитесь, что права доступа к файлам и папкам на сервере соответствуют строжайшим стандартам безопасности:
| Файл или директория | Рекомендуемые права | Владелец | Значение для безопасности |
|---|---|---|---|
| Все обычные папки (/wp-content/) | 755 (drwxr-xr-x) | www-data:www-data | Только веб-сервер может записывать, остальные только читать |
| Все обычные файлы (.php, .css) | 644 (-rw-r--r--) | www-data:www-data | Файлы не исполняются как программы |
| wp-config.php | 600 или 640 | www-data:www-data | Полная изоляция паролей базы данных от других пользователей |
| .htaccess или nginx.conf | 644 или 444 | root:root | Защита от перезаписи конфигурации сервера |
Двухфакторная аутентификация (2FA) и безопасность (дополнение к нашему руководству о том, как избыток плагинов и тяжелый дизайн убивают скорость)
Даже самая мощная защита сервера не поможет, если пароль администратора - 'Admin2023!'. Обязательно внедрите двухфакторную аутентификацию (2FA) с помощью надежного и легкого приложения (например, Google Authenticator или Bitwarden). Таким образом, даже если компьютер администратора будет скомпрометирован, злоумышленник не сможет войти в систему без временного кода с телефона.
Часто задаваемые вопросы
Важны ли обновления WordPress и как это решает профессиональная разработка сайтов на WordPress?
Да, более 85% успешных атак происходят из-за устаревших плагинов или тем, для которых уже давно доступны патчи безопасности. Включите автоматические обновления безопасности.
Стоит ли менять адрес wp-login.php на что-то другое?
Смена адреса (Security through Obscurity) помогает снизить нагрузку от простых ботов, но она не заменяет настоящую защиту на уровне сервера и 2FA.
Как часто нужно создавать резервные копии базы данных?
Для активных сайтов и интернет-магазинов резервные копии базы данных должны создаваться автоматически не реже одного раза в сутки с хранением копий в независимом внешнем облачном хранилище.
Выводы и следующие шаги
Безопасность - это не отдельный плагин, который можно включить и забыть; это системная дисциплина. Внедряя правила защиты Nginx, упорядочивая права доступа к файлам и отключая ненужные протоколы, вы делаете свой сайт неприступно безопасным и одновременно сохраняете максимальную скорость загрузки.
Хотите избавить свой сайт на WordPress от лишних плагинов и гарантировать безопасность сервера?
Запишитесь на 15-минутную консультацию. Обсудим перенос вашего сайта на быстрый VPS с профессиональной конфигурацией безопасности Nginx.
Фиксированный бюджет. Никаких скрытых платежей или навязанных услуг.