В 2026 году скорость загрузки должна укладываться в порог Доэрти 400 мс, где чистый код и серверное кэширование полностью выигрывают у тяжелых плагинов. Узнайте больше в нашем разделе Оптимизация скорости сайта.
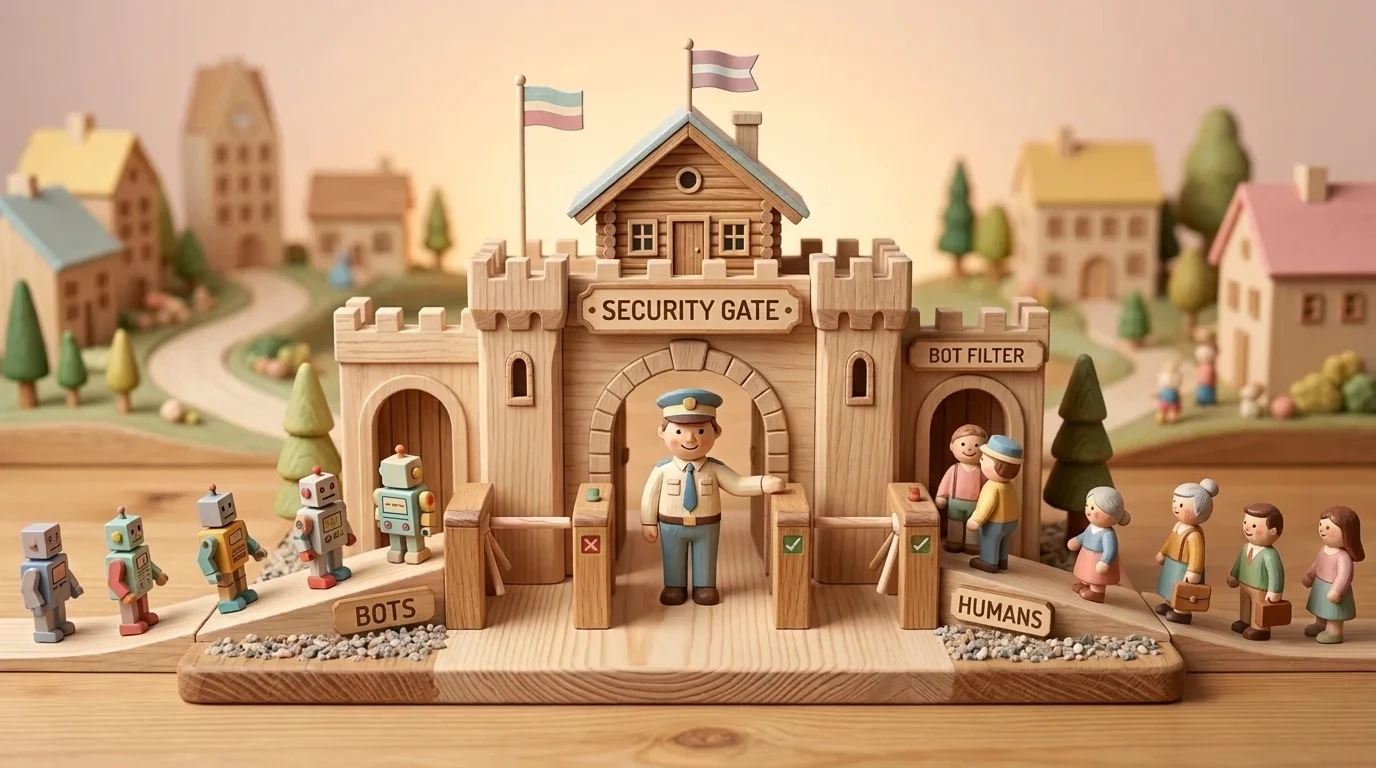
Более 40% интернет-трафика генерируют боты: от безобидных поисковых краулеров до агрессивных парсеров контента, накрутчиков кликов и программ для подбора паролей. Без межсетевого экрана (WAF) и защиты на уровне сервера (rate-limiting) эти атаки замедляют работу сайта, искажают данные аналитики и ставят под угрозу доступность ресурса.
Более 45% всего глобального интернет-трафика сегодня генерируют не живые люди, а автоматизированные боты, парсеры, программы для брутфорс-атак и вредоносные сканеры. Сайты латвийских компаний ежедневно сталкиваются с тысячами запросов от ботов, которые пытаются подобрать пароль администратора через wp-login.php, выкачать каталоги товаров с ценами или заполнить контактные формы спамом с рекламой криптовалют.
Нагрузка, создаваемая этими ботами, не только увеличивает расходы на сервер и искажает маркетинговую аналитику в Google Analytics 4, но и может полностью парализовать работу сайта в критические моменты. Стабильная и профессиональная система обслуживания и защиты серверов включает в себя полноценную архитектуру безопасности без использования тяжелых и дорогостоящих плагинов.
1. Шаг - Блокировка XML-RPC и wp-login.php на уровне сервера
Эти риски полностью устраняются архитектурой чистого кода, которую предлагает наша разработка сайтов без уязвимостей, путем отключения устаревшего XML-RPC на уровне сервера. Через один запрос XML-RPC злоумышленник может перебрать сотни вариантов паролей, обходя стандартные лимиты входа. Этот файл необходимо полностью отключить непосредственно в блоке сервера Nginx:
# Блокировать доступ к XML-RPC для всех запросов
location = /xmlrpc.php {
    deny all;
    access_log off;
    log_not_found off;
    return 403;
}

# Ограничить частоту попыток входа (Rate Limiting)
limit_req_zone $binary_remote_addr zone=login_limit:10m rate=2r/m;

location = /wp-login.php {
    limit_req zone=login_limit burst=3 nodelay;
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.2-fpm.sock;
}
"Многие компании устанавливают тяжелые плагины безопасности вроде Wordfence, которые проверяют каждый входящий запрос на уровне PHP. Но если вас атакует тысяча ботов в минуту, сам PHP и MySQL рухнут от этой проверки. Фильтры безопасности должны находиться на передовой - на уровне сервера Nginx или в облаке CDN, не позволяя боту даже коснуться вашего кода."
2. Шаг - Защита форм без раздражающих "капч"
Пользователи ненавидят традиционные задания Google reCAPTCHA, где нужно искать светофоры и пешеходные переходы. Это значительно снижает конверсию реальных клиентов. Лучший подход - комбинированная защита:
- Метод Honeypot: В форму вставляется скрытое поле ввода (например, "Телефон 2"), которое человек не видит, а бот автоматически заполняет. Если поле заполнено, заявка молча отклоняется.
- Cloudflare Turnstile: Современное, легкое решение, которое анализирует поведение браузера за несколько миллисекунд в фоновом режиме, не требуя от пользователя никаких действий.
3. Виды атак ботов и их предотвращение
Чтобы убедиться в защищенности вашего сайта, закажите комплексный аудит безопасности и технического кода и ознакомьтесь с приведенной ниже таблицей:
| Тип атаки | Влияние на бизнес | Решение |
|---|---|---|
| Brute-force (подбор паролей) | Перегрузка сервера, риск взлома | Отключение XML-RPC, 2FA, IP Rate Limiting |
| Спам в формах | Переполненная CRM, потраченные SMS-кредиты | Поля Honeypot, интеграция Cloudflare Turnstile |
| Парсинг цен и контента | Кража данных, нагрузка на CPU сервера | Фильтры User-Agent, правила CDN WAF |
| DDoS-пики трафика | Полная недоступность сайта | Режим Cloudflare Under Attack, FastCGI cache |
Чек-лист безопасности сайта
/xmlrpc.php возвращает ошибку 403 Forbidden.Часто задаваемые вопросы о кибербезопасности и защите сайта
Что такое Web Application Firewall (WAF) и зачем он нужен?
WAF анализирует каждый входящий запрос до того, как он достигнет вашего сервера, автоматически блокируя SQL-инъекции, XSS-скрипты и сети известных вредоносных ботов.
Как защитить панель администратора WordPress от подбора паролей (bruteforce)?
Ограничить доступ к wp-login.php по IP-адресу, внедрить двухфакторную аутентификацию (2FA) и установить на уровне сервера Fail2ban, который блокирует IP после 3 неудачных попыток.
Достаточно ли бесплатного плана Cloudflare для защиты?
Для базовой DDoS-защиты да, но серьезному бизнес-сайту необходимы точно настроенные заголовки безопасности Nginx, регулярные изолированные резервные копии и мониторинг сервера.
Хотите молниеносную загрузку сайта и "зеленую зону" в Google PageSpeed?
Запишитесь на 15-минутную консультацию. Мы проведем детальный аудит кода и сервера, избавив сайт от тормозящих плагинов и библиотек.
Фиксированный бюджет. Никаких скрытых платежей или навязанных услуг.