2026. gadā ielādes ātrumam jāiekļaujas Dohertija 400ms slieksnī, kur tīrs kods un servera kešatmiņa pilnībā izkonkurē smagnējus spraudņus. Uzziniet vairāk mūsu Mājaslapas ātruma optimizācija.
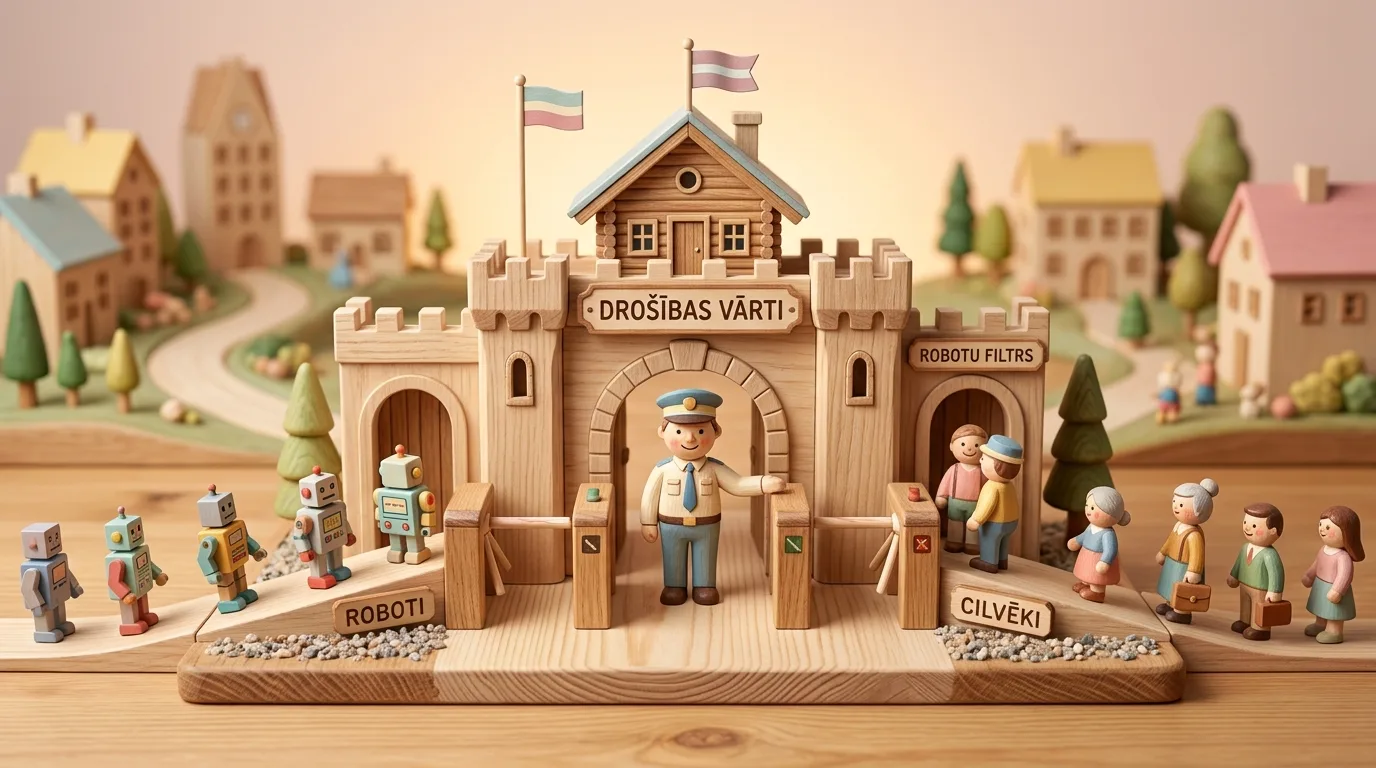
Vairāk nekā 40% no interneta plūsmas veido roboti - no nevainīgiem meklētāju zirnekļiem līdz agresīviem satura skrāpjiem (scrapers), viltotiem reklāmu klikšķinātājiem un paroles minētājiem. Bez ugunsmūra (WAF) un servera rate-limiting aizsardzības šie uzbrukumi palēnina lapas darbību, izkropļo analītikas datus un apdraud vietnes pieejamību.
Vairāk nekā 45% no visas globālās interneta satiksmes šodien ģenerē nevis dzīvi cilvēki, bet gan automatizēti boti, skrāpji (scrapers), vārdnīcu uzbrucēji (brute-force) un ļaunprātīgas skenēšanas programmas. Latvijas uzņēmumu mājaslapas katru dienu piedzīvo tūkstošiem robotu pieprasījumu, kas mēģina uzlauzt administratora paroli caur wp-login.php, izsūknēt preču katalogus ar cenām vai piepildīt kontaktformas ar kriptovalūtu spamu.
Šo robotu radītā slodze ne tikai palielina servera izmaksas un kropļo mārketinga analītiku pakalpojumā Google Analytics 4, bet var arī pilnībā paralizēt vietnes darbību kritiskos brīžos. Stabila un profesionāla serveru uzturēšanas un aizsardzības sistēma ietver pilnu aizsardzības arhitektūru bez smagiem un dārgiem drošības spraudņiem.
1. Solis - XML-RPC un wp-login.php bloķēšana servera līmenī
Šos riskus pilnībā izskauž tīra koda arhitektūra, ko piedāvā mūsu mājaslapu izstrāde bez ievainojamībām, atslēdzot novecojušo XML-RPC servera līmenī. Caur vienu XML-RPC pieprasījumu uzbrucējs var izmēģināt simtiem paroļu variāciju, apejot standarta pieteikšanās limitus. Šo failu ir nepieciešams pilnībā atslēgt tieši Nginx servera blokā:
# Bloķēt piekļuvi XML-RPC visiem pieprasījumiem
location = /xmlrpc.php {
    deny all;
    access_log off;
    log_not_found off;
    return 403;
}

# Ierobežot pieteikšanās mēģinājumu biežumu (Rate Limiting)
limit_req_zone $binary_remote_addr zone=login_limit:10m rate=2r/m;

location = /wp-login.php {
    limit_req zone=login_limit burst=3 nodelay;
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.2-fpm.sock;
}
"Daudzi uzņēmumi instalē smagus drošības spraudņus kā Wordfence, kas katru ienākošo pieprasījumu salīdzina PHP līmenī. Bet ja jums uzbrūk tūkstotis botu minūtē, pats PHP un MySQL no šīs salīdzināšanas sabrūk. Drošības filtriem ir jāatrodas pašā priekšā - servera Nginx līmenī vai CDN mākonī, neļaujot botam pat pieskarties jūsu kodam."
2. Solis - Formu aizsardzība bez kaitinošām "kapčām"
Lietotāji ienīst tradicionālos Google reCAPTCHA uzdevumus, kuros jāmeklē luksofori un gājēju pārejas. Tas ievērojami samazina reālu klientu konversijas. Labāka pieeja ir kombinēta aizsardzība:
- Honeypot metode: Formā tiek ievietots slēpts ievades lauks (piemēram, "Tālrunis 2"), ko cilvēks neredz, bet bots automātiski aizpilda. Ja lauks ir aizpildīts, pieteikums tiek klusi noraidīts.
- Cloudflare Turnstile: Mūsdienīgs, viegls risinājums, kas analizē pārlūka uzvedību dažu milisekunžu laikā fonā, neprasot lietotājam veikt nekādas darbības.
3. Robotu uzbrukumu veidi un to novēršana
Lai pārliecinātos par savas vietnes aizsardzību, piesakiet visaptverošu drošības un tehniskā koda auditu un apskatiet zemāk esošo kopsavilkumu:
| Uzbrukuma veids | Ietekme uz biznesu | Risinājums |
|---|---|---|
| Brute-force (paroļu minēšana) | Servera pārslogojums, uzlaušanas risks | XML-RPC atslēgšana, 2FA, IP Rate Limiting |
| Formu spams | Pārpildīts CRM, iztērēti SMS kredīti | Honeypot lauki, Cloudflare Turnstile integrācija |
| Cenu un satura skrāpēšana | Datu zādzība, servera CPU noslodze | User-Agent filtri, CDN WAF noteikumi |
| DDoS satiksmes pīķi | Pilnīga vietnes nepieejamība | Cloudflare Under Attack režīms, FastCGI cache |
Mājaslapas drošības kontroles saraksts
/xmlrpc.php atgriež 403 Forbidden kļūdu.Biežāk uzdotie jautājumi par mājaslapas kiberdrošību un aizsardzību
Kas ir Web Application Firewall (WAF) un kāpēc tas vajadzīgs?
WAF analizē katru ienākošo pieprasījumu pirms tas sasniedz jūsu serveri, automātiski bloķējot SQL injekcijas, XSS skriptus un zināmus ļaunprātīgu robotu tīklus.
Kā pasargāt WordPress admin paneli no paroles minēšanas (bruteforce)?
Ierobežot wp-login.php piekļuvi pēc IP adreses, ieviest divu faktoru autentifikāciju (2FA) un servera līmenī uzstādīt Fail2ban, kas bloķē IP pēc 3 neveiksmīgiem mēģinājumiem.
Vai Cloudflare bezmaksas plāns ir pietiekams aizsardzībai?
Bāzes DDoS aizsardzībai jā, taču nopietnai biznesa vietnei nepieciešami precīzi konfigurēti Nginx drošības galvenes, regulāras izolētas rezerves kopijas un servera uzraudzība.
Vēlaties zibenīgu mājaslapas ielādi un zaļo zonu Google PageSpeed testā?
Piesakiet 15 minūšu sarunu. Veiksim detalizētu koda un servera auditu, atbrīvojot vietni no bremzējošiem spraudņiem un bibliotēkām.
Fiksēts budžets. Nekādu slēptu papildmaksu vai uzspiestu pakalpojumu.