Gadiem ilgi e-pastu mārketings bija salīdzinoši brīva vide, kurā pat nepilnīgi konfigurēti serveri varēja nogādāt vēstules saņēmēja iesūtnē. No 2024. gada februāra šī ēra ir noslēgusies. Pasaules lielākie e-pasta pakalpojumu sniedzēji Google (Gmail) un Yahoo ir apvienojuši spēkus, lai ieviestu vienotus un stingrus autentifikācijas standartus. Ja jūsu domēna DNS iestatījumos nav pareizi konfigurēti drošības protokoli, jūsu rēķini, pasūtījumu apstiprinājumi un mārketinga ziņojumi vienkārši nesasniegs klientus.
🎯 Īsumā par svarīgāko
- Stingrāki noteikumi no 2024. gada februāra: Google un Yahoo ievieš obligātas autentifikācijas prasības masveida sūtītājiem (vairāk par 5000 e-pastiem dienā), taču prasības ietekmēs arī mazos uzņēmumus.
- Obligātā trīsvienība: SPF, DKIM un DMARC: Bez derīga SPF un DKIM paraksta, kā arī DMARC politikas domēna DNS ierakstos e-pasti tiks automātiski novirzīti uz mēstulēm vai pilnībā noraidīti.
- Spam sūdzību slieksnis zem 0.3%: Sūtītājiem obligāti jāuztur sūdzību līmenis zem 0.1%, un tas nekādā gadījumā nedrīkst pārsniegt 0.3%, pretējā gadījumā domēnam draud tūlītēja bloķēšana.
- Viena klikšķa atteikšanās saite (One-Click Unsubscribe): Visiem mārketinga un jaunumu e-pastiem jāatbalsta RFC 8058 standarts atteikšanās saitei tieši e-pasta galvenē.
Kāpēc Google un Yahoo maina spēles noteikumus
Galvenais iemesls ir cīņa pret pikšķerēšanu (phishing) un domēnu viltošanu (spoofing). Krāpnieki bieži izsūta e-pastus, izliekoties par uzticamiem zīmoliem, jo vienkāršais SMTP protokols pats par sevi nepārbauda sūtītāja patieso identitāti. Jaunās prasības pieprasa kriptogrāfiski pierādīt, ka vēstule patiešām nākusi no norādītā domēna.
Šīs izmaiņas ir cieši saistītas ar to, kā tiek būvēta moderna e-pastu mārketinga automatizācija. Vairs nepietiek ar pievilcīgu vēstules dizainu - tehniskajai infrastruktūrai jābūt nevainojamai.
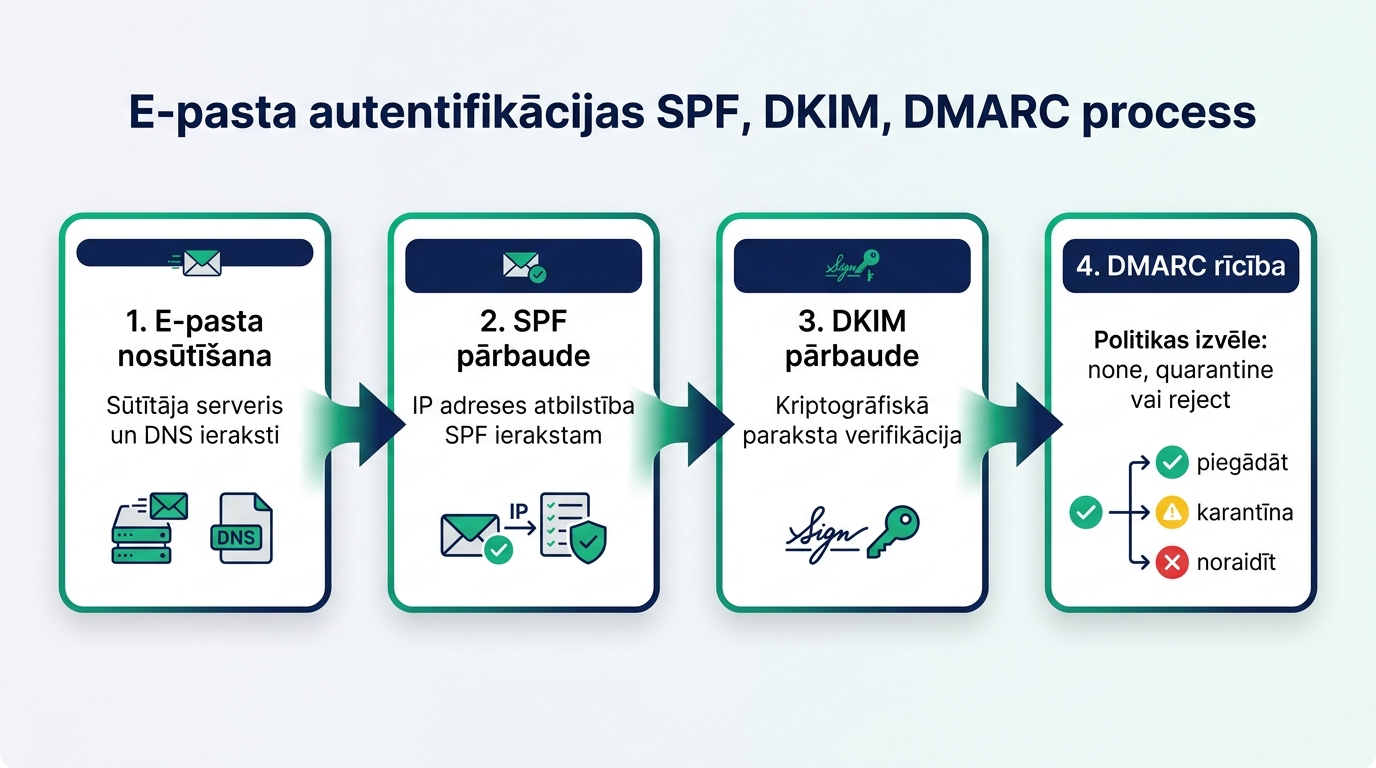
Trīs galvenie autentifikācijas pīlāri: SPF, DKIM un DMARC
Lai jūsu e-pasts tiktu uzskatīts par leģitīmu, nepieciešams ieviest visus trīs savstarpēji papildinošos mehānismus:
| Protokols | Ko tas dara | Kur tiek iestatīts | Piemēra ieraksts |
|---|---|---|---|
| SPF (Sender Policy Framework) | Definē atļautās serveru IP adreses, kas drīkst sūtīt e-pastus domēna vārdā | Domēna DNS (TXT ieraksts) | v=spf1 include:_spf.google.com ~all |
| DKIM (DomainKeys Identified Mail) | Pievieno e-pastam digitālo parakstu, garantējot, ka saturs ceļā nav modificēts | Domēna DNS (TXT / CNAME) | k=rsa; p=MIGfMA0GCSqGSIb3... |
| DMARC (Domain-based Message Authentication) | Nosaka, kā saņēmēja serverim rīkoties, ja SPF vai DKIM pārbaude neizdodas | Domēna DNS (TXT ieraksts) | v=DMARC1; p=quarantine; rua=mailto:... |
Daudzi uzņēmumi kļūdaini uzskata, ka ar SPF pietiek. Patiesībā bez DMARC protokola saņēmēja serveris nezina, kā rīkoties ar viltotām vēstulēm, tāpēc bieži vien profilaktiski noraida arī īstās vēstules.
Pakāpenisks ceļvedis DMARC ieviešanai bez riska pazaudēt e-pastus
DMARC ieviešanu nedrīkst veikt pārsteidzīgi. Pārāk stingra politika no pirmās dienas var nobloķēt svarīgus grāmatvedības vai CRM sistēmu paziņojumus. Ieteicams izmantot pakāpenisku pieeju:
1. Fāze - Uzraudzība (p=none): Izveidojiet TXT ierakstu ar politiku p=none un norādiet e-pasta adresi pārskatu saņemšanai (rua parametrs). Šajā fāzē neviens e-pasts netiek bloķēts, bet jūs saņemat XML atskaites par visiem serveriem, kas sūta vēstules jūsu vārdā.
2. Fāze - Identifikācija un sakārtošana: Pārskatiet atskaites un pārliecinieties, ka visi leģitīmie servisi (Mailchimp, Klaviyo, Google Workspace, mājaslapas kontaktu formas) ir korekti iekļauti SPF un parakstīti ar DKIM. Te noder regulāra mājaslapas uzturēšana un servera audits, lai pārbaudītu CMS izejošo e-pastu iestatījumus.
3. Fāze - Karantīna (p=quarantine): Kad visi avoti ir apstiprināti, nomainiet politiku uz p=quarantine. Aizdomīgie e-pasti tagad nonāks saņēmēju mēstulēs, nevis galvenajā iesūtnē.
4. Fāze - Pilnīga aizsardzība (p=reject): Galīgais mērķis ir politika p=reject, kas pilnībā liedz piegādāt neautentificētus e-pastus, garantējot 100% zīmola reputācijas aizsardzību.
Viena klikšķa atteikšanās saite un surogātpasta kontrole
Papildus DNS ierakstiem Google un Yahoo pieprasa divas būtiskas lietas:
One-Click Unsubscribe: Mārketinga vēstulēs atteikšanās procesam jābūt tūlītējam. Lietotājam nav jāievada parole vai jāapmeklē sarežģītas anketas. Ja izmantojat modernus e-pastu rīkus, šī funkcija tiek nodrošināta automātiski ar īpašām galvenēm (List-Unsubscribe-Post).
Spam sūdzību līmeņa uzraudzība: Izmantojiet Google Postmaster Tools, lai sekotu līdzi sava domēna reputācijai. Ja sūdzību procents pārsniedz 0.1%, tas ir trauksmes signāls par auditorijas kvalitāti vai neskaidru saturu. Kā aprakstījām materiālā par to, kā veicama WordPress mājaslapas drošības stiprināšana, tehniskā sakārtotība novērš arī servera ļaunprātīgu izmantošanu surogātpasta izsūtē.
Biežāk uzdotie jautājumi
Vai jaunās prasības attiecas uz mani, ja sūtu tikai dažus desmitus e-pastu dienā?
Jā! Lai gan 5000 e-pastu limits dienā attiecas uz stingrāko DMARC prasību un atteikšanās saiti, SPF un DKIM pamatprasības Google piemēro visiem domēniem. Bez tiem pat ikdienas sarakste ar partneriem var nonākt mēstulēs.
Kā pārbaudīt, vai mani DMARC ieraksti ir pareizi?
Varat izmantot tādus pārbaudes rīkus kā MXToolbox vai Mail-tester, nosūtot testa e-pastu un saņemot detalizētu protokolu atskaiti.
Cik ilgā laikā stājas spēkā DNS izmaiņas?
DNS ierakstu atjaunošanās parasti aizņem no 15 minūtēm līdz 24 stundām atkarībā no domēna TTL (Time To Live) parametra.
Secinājumi
E-pastu autentifikācijas sakārtošana nav vienreizējs ķeksītis, bet gan pamata infrastruktūras prasība mūsdienu biznesā. Veiciet sava domēna DNS auditu nekavējoties, lai garantētu drošu saziņu ar klientiem un saglabātu augstu pārdošanas efektivitāti.
