Lēna mājaslapas atbilde un servera bremzēšana ir biežākais iemesls, kāpēc apmeklētāji pamet vietni pirms satura ielādes. Kamēr lielākā daļa vietņu joprojām izmanto novecojušo TCP/HTTP/2 protokolu un smagus kešatmiņas spraudņus, modernā 2025. gada serveru arhitektūra balstās uz HTTP/3 (QUIC protokolu) un tiešu FastCGI operatīvās atmiņas mikrokešu. Šajā rakstā skaidrojam, kā panākt servera atbildes laiku (TTFB) zem 150 ms un nodrošināt monolītu kiberdrošību.
Kāpēc HTTP/3 un UDP protokols pārspēj veco TCP savienojumu
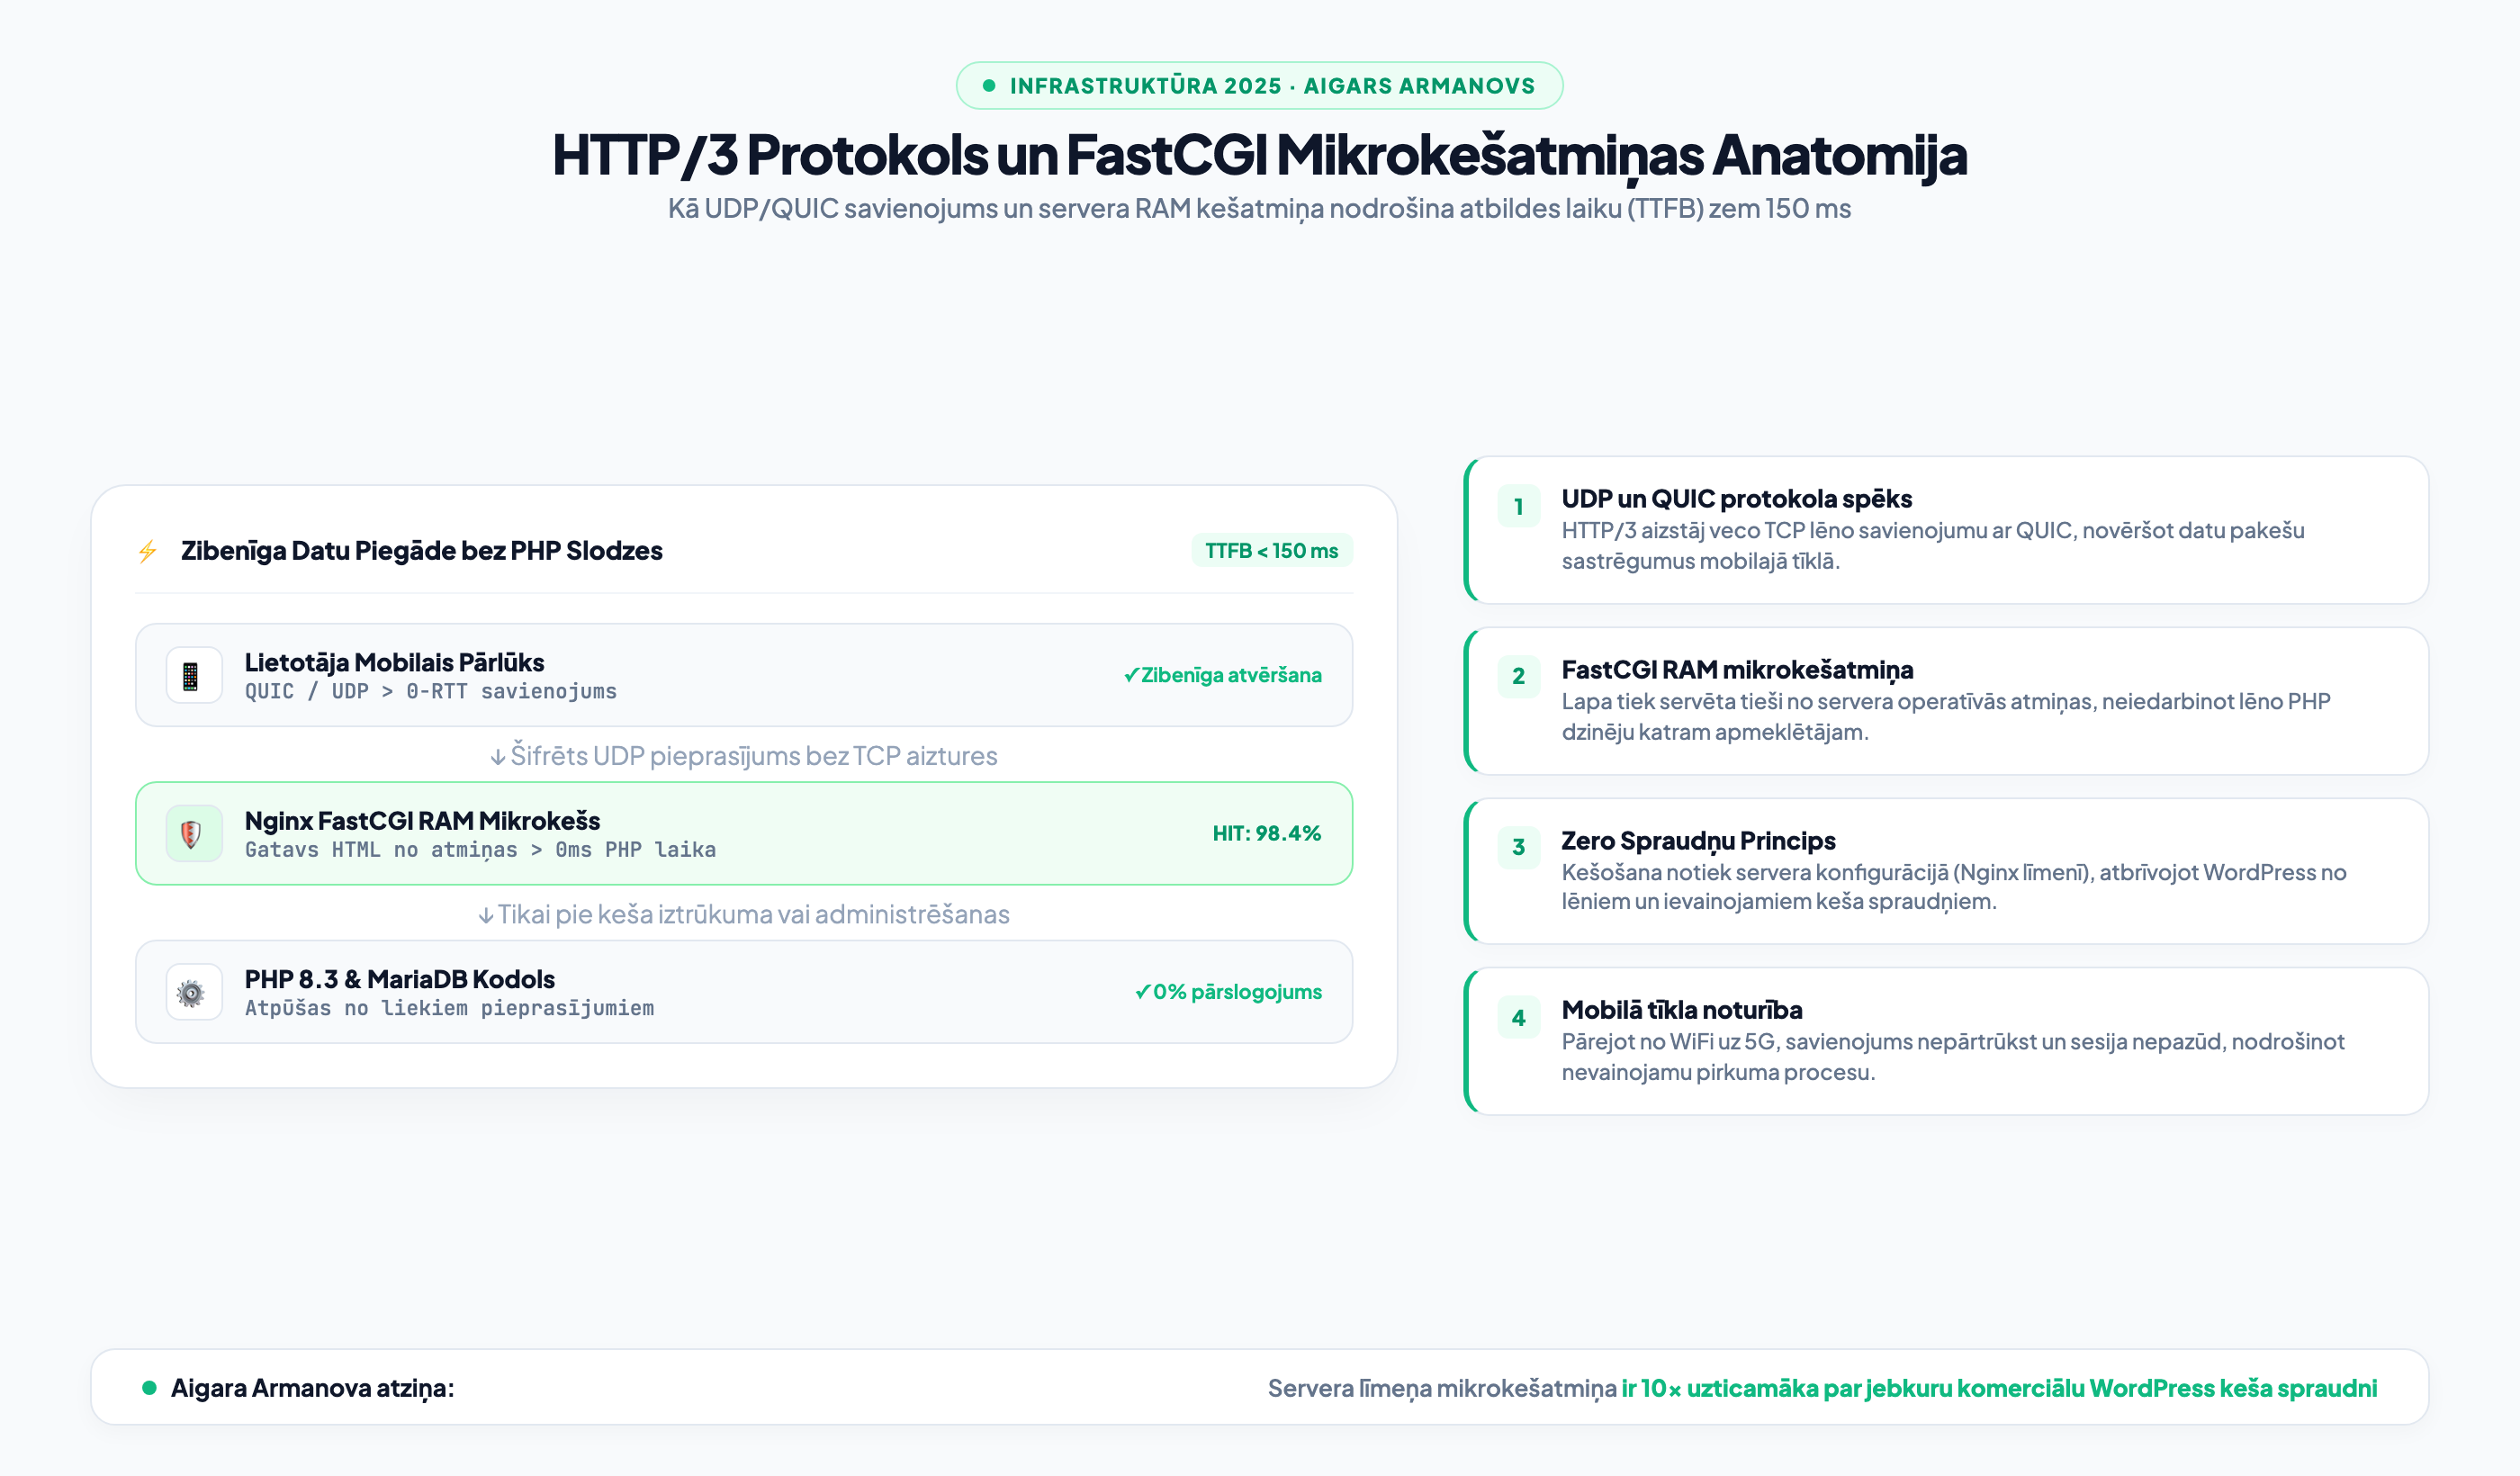
Tradicionālais HTTP/2 izmanto TCP savienojumu, kam nepieciešams trīs soļu rokasspiediens (Three-Way Handshake) pirms jebkādu datu pārraides. Mobilajos tīklos pat vienas paketes zudums aptur visu pārējo datu plūsmu (Head-of-Line Blocking). HTTP/3 izmanto QUIC protokolu virs UDP, nodrošinot tūlītēju savienojumu (0-RTT) un neatkarīgas datu straumes.
Kā uzsveram mūsu profesionālajā mājaslapu izstrādē un serveru arhitektūrā, pareiza servera konfigurācija ļauj lapai atvērties acumirklī pat vāja mobilā interneta apstākļos.
FastCGI mikrokešs: statiska ātruma jauda dinamiskam saturam
Standarta WordPress instalācijā katrs apmeklētāja klikšķis iedarbina PHP procesoru un veic desmitiem datubāzes pieprasījumu. Ar Nginx FastCGI mikrokešu lapas HTML kods tiek saglabāts servera operatīvajā atmiņā (RAM) uz dažām sekundēm vai minūtēm. Rezultātā serveris spēj apkalpot tūkstošiem vienlaicīgu apmeklētāju ar nulles aizturi.
Ja jūsu esošā vietne ir pārslogota ar liekiem rīkiem, strukturēta mājaslapas koda un infrastruktūras modernizācija ļauj atteikties no ievainojamiem spraudņiem un pārcelt kešošanu servera līmenī.
“Lielākā daļa uzņēmumu mēģina paātrināt mājaslapu ar trim dažādiem keša spraudņiem, kas tikai palielina servera noslodzi un rada drošības caurumus. Patiesais ātrums rodas servera konfigurācijā: Nginx FastCGI mikrokešs RAM atmiņā un HTTP/3 protokols nodrošina atbildi zem 100 ms bez jebkādiem spraudņiem.”
Drošības parametri un aizsardzība pret uzbrukumiem
Kā detalizēti iztirzājām mūsu pētījumā par Core Web Vitals optimizāciju un koda tīrību, servera ātrums tieši korelē ar drošības politiku. Ieviešot stingrus HTTP drošības galvenes (Content-Security-Policy, HSTS, X-Frame-Options) un rate-limiting ierobežojumus, vietne tiek pasargāta no bruteforce uzbrukumiem un robotiem.
- TTFB rādītājs: Pārbaudiet ar PageSpeed Insights, vai Server Response Time mobilajā skatā ir zem 200 ms.
- HTTP/3 atbalsts: Pārbaudiet vietni ar HTTP/3 Check rīku, vai pārlūks spēj izmantot QUIC protokolu.
- Keša spraudņu revīzija: Pārliecinieties, ka vietnē nedarbojas vienlaicīgi vairāki savstarpēji konfliktējoši keša spraudņi.
Biežāk uzdotie jautājumi par HTTP/3 un servera kešatmiņu
Kāpēc HTTP/3 ir īpaši svarīgs mobilajiem lietotājiem?
Mobilajā telefonā lietotāji nepārtraukti maina tīklus (WiFi uz 4G/5G). Ar veco TCP tas prasa pilnīgu savienojuma pārtraukšanu un jaunu rokasspiedienu. HTTP/3 ar QUIC savienojuma ID saglabā sesiju bez aiztures.
Vai FastCGI mikrokešs neietekmē groza un pirkuma funkcijas e-veikalā?
Nē. Pareizā konfigurācijā pirkuma grozs, klienta profils un pasūtījuma lapa tiek automātiski izslēgti no keša, saglabājot dinamisku datu apmaiņu, kamēr publiskās preču un kategoriju lapas tiek servētas ar zibenīgu ātrumu.
Cik sarežģīta ir HTTP/3 un FastCGI ieviešana uz esoša servera?
Uz mūsdienīga Linux VPS ar Nginx vai Caddy serveri konfigurācija aizņem dažas stundas un neprasa nekādas izmaiņas WordPress satura pārvaldības ikdienas darbā.