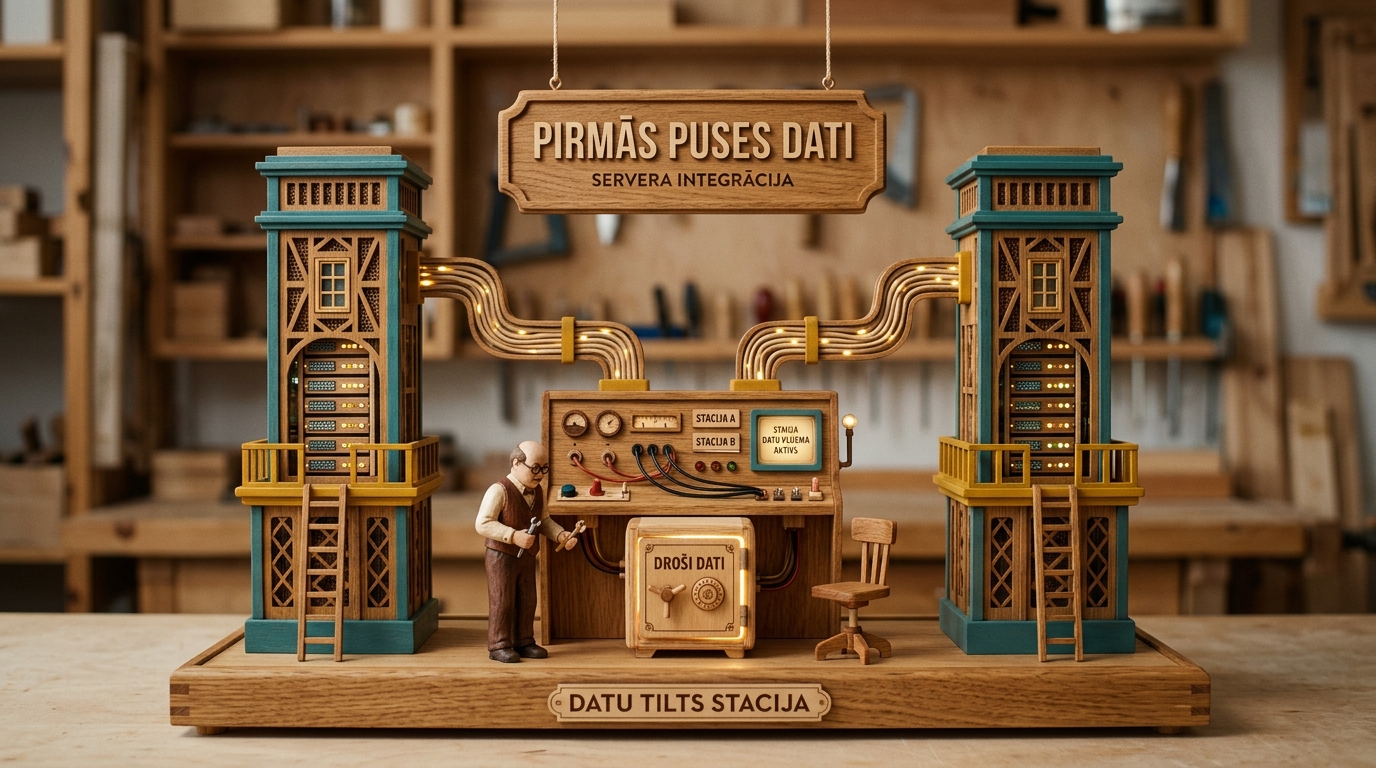
Pēdējo gadu laikā reklāmdevēji Meta platformā (Facebook un Instagram) saskaras ar nemitīgu mērīšanas precizitātes kritumu. Pārlūkprogrammu iebūvētie izsekošanas bloķētāji (Safari ITP, Firefox ETP), reklāmu bloķētāji (AdBlockers) un privātuma iestatījumi mobilajās ierīcēs bloķē no 20% līdz pat 35% no visiem standarta Meta Pixel pārlūka notikumiem. Rezultātā reklāmas algoritms nesaņem datus par reāliem pirkumiem, kampaņas tiek optimizētas pēc nepilnīgiem signāliem un maksa par pirkumu pieaug.
Vienīgais ilgtermiņa risinājums ir atteikties no atkarības no klienta pārlūka un ieviest pirmās puses datus (First-Party Data) kopā ar Meta Conversions API (CAPI) tieši no sava servera.
Kā darbojas servera puses notikumu apstrāde (Server-Side Tracking)
Tradicionālajā modelī brīdī, kad pircējs veic apmaksu, JavaScript kods viņa pārlūkprogrammā mēģina nosūtīt ziņu Meta serverim. Ja lietotājam ir ieslēgts reklāmu bloķētājs vai privātais logs, šis signāls tiek bloķēts un nekad nesasniedz galamērķi.
Server-Side modelī notikumu plūsma ir pilnībā aizsargāta:
- Pircējs veic pasūtījumu, un dati droši nonāk jūsu e-veikala serverī un datubāzē.
- Jūsu serveris (izmantojot servera Google Tag Manager vai tiešu API izsaukumu) nosūta šifrētu pirkuma notikumu tieši uz Meta Conversions API.
- Pārlūka bloķētāji nevar ietekmēt šo saziņu, jo tā notiek starp diviem serveriem neatkarīgā un aizsargātā tīklā.
"Ja jūs šodien mēģināt vadīt Meta Ads kampaņas bez Server-Side CAPI, jūs maksājat pilnu cenu par nepilnīgu informāciju. Algoritms redz tikai divas trešdaļas no jūsu pirkumiem un domā, ka kampaņa strādā sliktāk, nekā ir patiesībā. Pirmās puses datu nodošana nekavējoties atgriež algoritmam redzi un pazemina konversijas cenu."
Dublēšanas novēršana un Event Deduplication
Ieviešot Server-Side notikumus, ir kritiski svarīgi pareizi nokonfigurēt Event Deduplication (Notikumu dublēšanās novēršanu). Tā kā notikums tiek nosūtīts gan no pārlūka pikseļa, gan no servera, Meta sistēmai ir jāzina, ka tas ir viens un tas pats pirkums, nevis divi atsevišķi darījumi.
Deduplikācija tiek panākta, izmantojot unikālu notikuma identifikatoru (event_id). Gan pārlūka, gan servera notikumam tiek piešķirts identisks pasūtījuma numurs vai nejauši ģenerēts unikāls hešs:
// PHP piemērs pasūtījuma pabeigšanas notikumam ar unikālu event_id
$event_id = 'order_' . $order->get_id();

// Datu slāņa nosūtīšana pārlūkam
dataLayer.push({
    'event': 'purchase',
    'ecommerce': {
        'transaction_id': '<?php echo $order->get_id(); ?>',
        'value': <?php echo $order->get_total(); ?>,
        'currency': 'EUR'
    },
    'event_id': '<?php echo $event_id; ?>'
});
Kad Meta serveris saņem abus notikumus ar vienādu event_id, tas automātiski apvieno parametrus un uzskaita tikai vienu precīzu konversiju, bagātinot to ar servera kvalitātes datiem.
Pirmās puses klientu datu hešēšana (SHA-256)
Lai maksimāli paaugstinātu notikumu saskaņošanas kvalitātes rādītāju (Event Match Quality - EMQ), serveris kopā ar pirkuma summu nodod arī klienta parametrus: e-pasta adresi, tālruņa numuru un pilsētu. Privātuma prasību dēļ visi šie dati pirms nosūtīšanas tiek šifrēti ar vienvirziena SHA-256 algoritmu:
- E-pasts tiek normalizēts (noņemtas atstarpes, pārvērsts mazajos burtos) un hešēts:
hash('sha256', strtolower(trim($email))). - Tālrunis tiek standartizēts ar valsts kodu bez atstarpēm vai defisēm (+371...) un hešēts.
- Rezultātā Meta var droši saskaņot pirkumu ar lietotāja profilu, nepārkāpjot GDPR un personas datu aizsardzības prasības.
Ja vēlaties sakārtot savas kampaņas ar maksimālu mērījumu precizitāti, uzziniet vairāk par mūsu Meta Ads reklāmu vadību vai piesakiet digitālās infrastruktūras analītikas un izsekošanas auditu. Kā novērst reklāmu nogurumu sociālajos tīklos, lasiet rakstā par Meta Ads radošā noguruma pārvarēšanu.