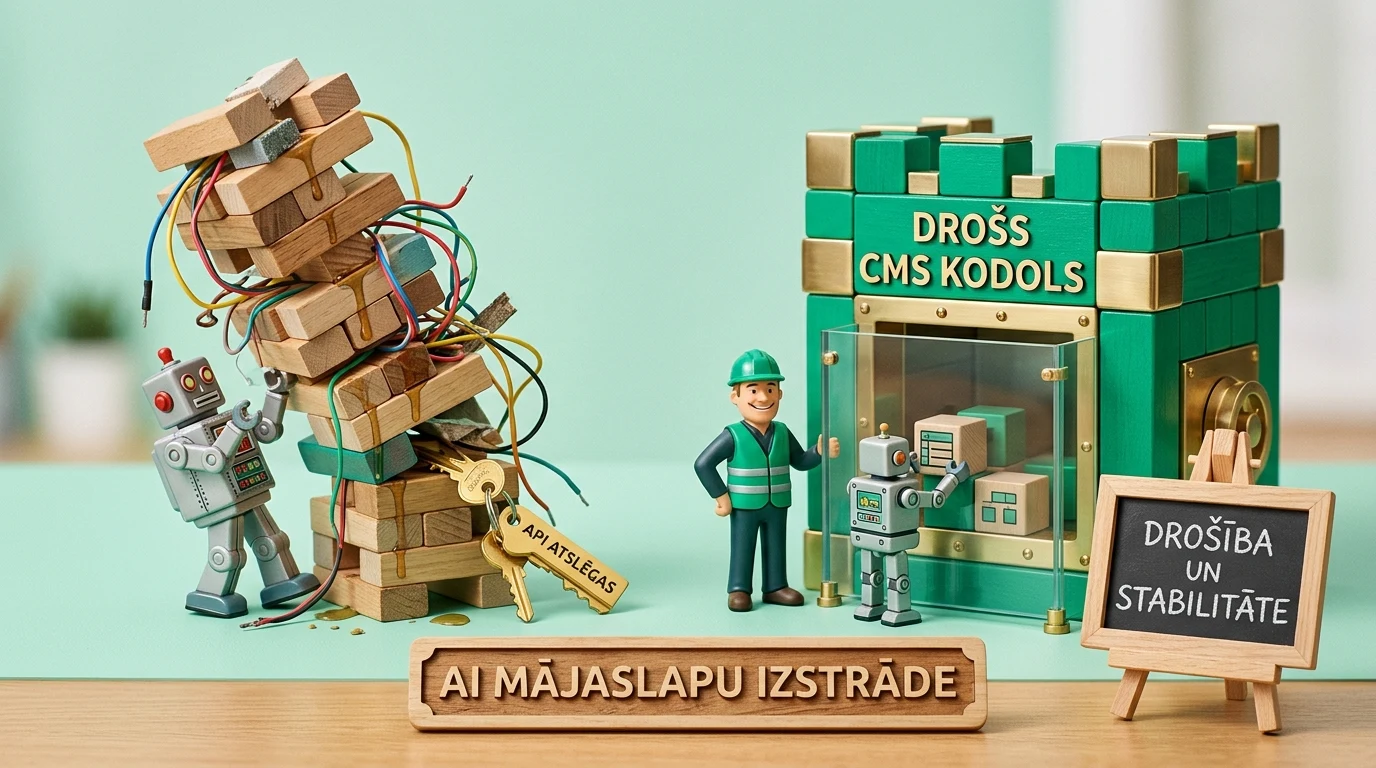
Mākslīgā intelekta kodēšanas rīki kā Lovable, Replit Agent, Bolt.new un v0 ir radījuši ilūziju, ka ikviens uzņēmējs pāris vakaru laikā var no nulles uzbūvēt pilnvērtīgu mājaslapu vai klientu portālu, vienkārši sarunājoties ar AI čatā. Taču kiberdrošības auditi atklāj skarbu realitāti - tūkstošiem šādi radītu vietņu cieš no kritiskām ievainojamībām, tostarp atvērtām Supabase datubāzēm bez rindu līmeņa aizsardzības (CVE-2025-48757), publiskajā JavaScript kodā iekompilētām API atslēgām un neaizsargātiem administrācijas paneļiem. Šajā analīzē apskatām, kāpēc "no nulles" ģenerēts AI kods nezinātāja rokās kļūst par bumbas ar laika degli uzņēmuma reputācijai un kāpēc drošākā, gudrākā stratēģija ir izmantot AI spēku pārbaudītu satura vadības sistēmu (WordPress, WooCommerce, Magento) arhitektūras rāmjos.
AI kodēšanas vilnis un kāpēc šķietami strādājoša lapa var būt bīstama
Pēdējā gada laikā digitālajā vidē ir eksplodējis tā sauktais "vibe-coding" jeb intuitīvās AI programmēšanas virziens. Uzņēmējs vai mārketinga vadītājs atver Replit, Lovable, Bolt.new vai vienkārši ChatGPT logu un ieraksta uzdevumu - "Uztaisi man modernu uzņēmuma mājaslapu ar cenu kalkulatoru, klientu pieteikumu formu, datubāzi un administrācijas paneli, kur es redzu visus pasūtījumus".
Pēc divdesmit minūtēm ekrānā parādās vizuāli pievilcīga lapa. Pogas spiežas, formas sūtās, un tabulā parādās testa ieraksti. Rodas sajūta, ka programmētāji un web izstrādes arhitektūra vairs nav vajadzīga. Taču tieši šeit slēpjas fundamentāla atšķirība starp vizuālu prototipu un drošu ražošanas sistēmu.
Kad ar mākslīgo intelektu strādā pieredzējis programmētājs un sistēmu arhitekts, viņš izmanto AI kā jaudīgu paātrinātāju. Viņš precīzi zina, kā darbojas servera sesijas, kur drīkst un kur kategoriski nedrīkst glabāt šifrēšanas atslēgas, kā darbojas SQL injekciju filtri un kuras koda daļas ir jāauditē. Turpretī cilvēks bez dziļām izstrādes zināšanām novērtē tikai virspusi - ja dizains izskatās labi un poga strādā, tātad viss ir kārtībā.
Mākslīgā intelekta modeļi pēc savas dabas ir trenēti būt maksimāli izpalīdzīgi un ātrāk sasniegt vizuālu rezultātu. Ja drošības pārbaude vai sarežģīta autentifikācija traucē kodam palaisties ar pirmo mēģinājumu, AI aģents bieži izvēlas vieglāko ceļu - atslēdz stingros drošības filtrus, lai lietotājam čatā nerādītos kļūdas paziņojums. Profesionālā uzņēmumu mājaslapu un e-veikalu izstrādē šāds kompromiss nav pieļaujams, jo sekas ir izmērāmas tiešos finanšu un datu zaudējumos.
"Es pats ikdienā strādāju ar jaunākajiem AI modeļiem un ticu, ka katra nākamā paaudze spēs arvien labāk izlabot iepriekšējo modeļu kļūdas. Taču šobrīd būvēt biznesa mājaslapu ar AI pilnīgi no nulles - bez pārbaudītas CMS arhitektūras apakšā - ir kā būvēt trīsstāvu māju bez būvspeciālista un pamatiem. No ārpuses fasāde izskatās krāsaina, bet visas durvis ir vaļā un gāzes vadi iet pa ārsienu. Kad mēs saliekam AI jaudu kopā ar pārbaudītu WordPress vai WooCommerce kodolu, mēs ieliekam šo grūti savaldāmo mākslīgo intelektu stingrā, drošā rāmī, kur pamatstruktūra un datu aizsardzība jau ir garantēta."
4 bīstamākās drošības kļūdas no nulles ģenerētajās AI mājaslapās
Pēdējo mēnešu laikā pasaules kiberdrošības pētnieki ir veikuši plašus auditus tūkstošiem jauno vietņu un aplikāciju, kas radītas ar populārajām AI kodēšanas platformām. Atklātie fakti rāda, ka vienas un tās pašas kritiskās kļūdas atkārtojas gandrīz katrā otrajā projektā, ko veidojis nezinātājs.
1. Lovable, Bolt un Supabase datu noplūdes skandāls (CVE-2025-48757)
Lielākā daļa moderno AI ģeneratoru (Lovable, Bolt.new, v0, Replit) kā datubāzes dzinēju izmanto Supabase. Tā ir lieliska tehnoloģija, ja to konfigurē speciālists, jo tā ļauj sazināties ar datubāzi tieši no interneta pārlūka. Taču šai ērtībai ir viena obligāta prasība - katrai datubāzes tabulai ir jābūt ieslēgtai un pareizi uzrakstītai rindu līmeņa drošībai jeb RLS (Row Level Security).
Kiberdrošības izmeklēšanās (tostarp reģistrētajā ievainojamībā CVE-2025-48757) atklājās šokējoša aina. Kad nezinātājs lūdz AI uztaisīt pieteikumu formu vai klientu reģistru un sūdzas čatā, ka "dati nesaglabājas", AI aģents vienkārši izslēdz RLS aizsardzību vai uzliek politiku USING (true) visiem anonīmajiem apmeklētājiem. Lapa sāk strādāt, un īpašnieks ir laimīgs. Taču patiesībā jebkurš konkurents vai automatizēts bots var atvērt pārlūkprogrammā izstrādātāja konsoli (Inspect -> Network), paņemt publisko datubāzes adresi un ar vienu komandu lejuplādēt visu uzņēmuma klientu bāzi - vārdus, tālruņus, e-pastus, adreses un pasūtījumu summas.
2. Atklātas API atslēgas un ENV mainīgie publiskajā JavaScript kodā
Otra masveida problēma ir konfidenciālo API atslēgu (piemēram, OpenAI, Stripe maksājumu, Resend vai Make savienojumu) nopludināšana klienta pārlūkprogrammā. Cilvēks bez programmēšanas pieredzes bieži ielīmē savas slepenās atslēgas tieši AI čatā vai saglabā tās .env failā, neapzinoties, kā modernie priekšgala (frontend) rīki kā Vite vai Next.js šos failus apstrādā.
Ja AI kods mainīgajam piekabina prefiksu VITE_ vai NEXT_PUBLIC_, būvēšanas brīdī šī slepenā atslēga tiek burtiski iekopēta publiskajā JavaScript failā, ko ielādē katra apmeklētāja telefons vai dators. Vēl sliktāk - bieži vien nepareizi konfigurētos Replit vai pašrocīgi uzliktos serveros pats /.env fails vai /.git mape ir brīvi atverama pārlūkā. Automatizēti skeneri internetā nepārtraukti meklē šādas jaunizveidotas lapas un nozog API atslēgas dažu minūšu laikā, iztērējot uzņēmuma OpenAI vai mākoņpakalpojumu limitus tūkstošiem eiro apmērā.
3. Iluzori administrācijas paneļi bez servera puses autorizācijas
Kad uzņēmējs palūdz AI izveidot sadaļu /admin vai /dashboard, kur apskatīt ienākušos pieteikumus un mainīt cenas, AI bieži uzģenerē tīru klienta puses (React/SPA) maršrutu. Paroles pārbaude nereti tiek uzrakstīta tikai vizuālajā slānī - ja lietotājs nav ielogojies, pārlūks viņu pārmet uz sākumlapu.
Taču servera pusē API galapunktiem (piemēram, /api/orders vai /api/delete-user) pilnībā trūkst sesijas žetonu un lomu pārbaudes. To sauc par IDOR (Insecure Direct Object Reference) un salauztu piekļuves kontroli. Uzbrucējam pat nav jāuzmin parole - viņš var nosūtīt tiešu pieprasījumu uz servera adresi un dzēst datus vai mainīt cenas mājaslapā bez jebkādas autorizācijas.
4. Koda halucinācijas, novecojušas bibliotēkas un uzturēšanas strupceļš
Pat ja lapa pirmajā dienā netiek uzlauzta, pēc dažiem mēnešiem sākas uzturēšanas murgs. No nulles ģenerētās AI lapās nav vienota standarta. Katra nākamā prasība čatā ("pieliec vēl šo pogu" vai "nomaini kalkulatora formulu") liek AI pārrakstīt simtiem koda rindiņu, bieži salaužot iepriekš strādājošas funkcijas. Turklāt AI modeļi regulāri ievelk projektā desmitiem ārējo npm bibliotēku, kuras neviens neatjaunina. Kad pēc pusgada īpašnieks ar šādu "spageti koda" projektu vēršas pie profesionālas aģentūras, izrādās, ka lētāk un drošāk ir visu uzbūvēt no jauna, nevis lāpīt haotisku AI eksperimentu.
Kāpēc gudrākais ceļš ir AI izmantošana gatavos CMS rāmjos (WordPress, WooCommerce, Magento)
Vai tas nozīmē, ka no mākslīgā intelekta mājaslapu izstrādē ir jāatsakās? Tieši otrādi! Mākslīgais intelekts sniedz milzīgu ātruma un kvalitātes lēcienu, taču noslēpums slēpjas arhitektūrā, kurā jūs šo AI ievietojat.
Tā vietā, lai ļautu AI no nulles izgudrot velosipēdu - pašam rakstīt autentifikācijas loģiku, datubāzes savienojumus, sesiju pārvaldību un maršrutēšanu -, profesionāla pieeja ir izmantot AI jau gatavos, gadiem slīpētos satura vadības sistēmu (CMS) rāmjos kā WordPress, WooCommerce vai Magento.
Šajā modelī pārbaudītais CMS darbojas kā dzelzs drošības būris un arhitektūras skelets, kas ierobežo un strukturē mākslīgo intelektu:
- Stingra servera un pārlūka atdalīšana: WordPress un WooCommerce vidē datubāzes piekļuves dati (
wp-config.php) un API atslēgas glabājas stingri uz servera PHP slānī. Tās nekad netiek iekompilētas publiskajos JavaScript failos, ko redz apmeklētājs. - Iebūvēta datubāzes un piekļuves aizsardzība: Visi datubāzes vaicājumi iet caur standartizēto
$wpdb->prepare()mehānismu, kas automātiski bloķē SQL injekcijas. Savukārt piekļuvi administrācijai sargā pārbaudīta lietotāju lomu sistēma (current_user_can) un kriptogrāfiskās drošības zīmes jeb WordPress Nonces. - Pārbaudīts e-komercijas un maksājumu kodols: WooCommerce vai Magento jau satur tūkstošiem stundu testētu groza, nodokļu, rēķinu un banku maksājumu loģiku. AI netiek ļauts improvizēt ar pircēju naudu vai pasūtījumu datiem - AI tiek izmantots pielāgotam dizainam, ātrdarbīgiem moduļiem, kalkulatoriem un SEO un GEO satura arhitektūras izveidei.
- Globāla drošības ekosistēma un ērta uzturēšana: Ja pasaulē parādās jauns apdraudējums, WordPress kodola drošības komanda un ugunsmūri izlaiž automātiskus ielāpus. Turklāt uzņēmuma komanda var ērti rediģēt tekstus, pievienot preces un bloga rakstus ierastā, saprotamā vidē, nebaidoties ar vienu čata komandu nejauši izdzēst pusi mājaslapas.
Salīdzinājums starp no nulles kodētu AI lapu un AI izstrādi gatavā CMS vidē
Lai uzskatāmi parādītu atšķirību biznesa drošībā un ilgtermiņa izmaksās, esam apkopojuši galvenos tehniskos parametrus:
| Kritērijs | AI lapa no nulles (Lovable, Replit, Bolt nezinātāja rokās) | AI izstrāde gatavā CMS rāmī (WordPress / WooCommerce) |
|---|---|---|
| Klientu datu un datubāzes drošība | Augsts risks (bieži atslēgts RLS un publiski nolasāmas tabulas) | Servera puses izolācija aiz PHP kodola un ugunsmūra |
| API atslēgu glabāšana | Bieži noplūst publiskajos VITE_ vai .env failos |
Slēpta servera pusē, apmeklētāja pārlūkam nepieejama |
| Satura rediģēšana ikdienā | Jātērē AI kredīti čatā, risks salauzt esošo kodu | Ērts vizuālais redaktors bez riska sabojāt arhitektūru |
| SEO un AI meklētāju (GEO) gatavība | Bieži tukšs klienta puses JavaScript (SPA), ko roboti neredz | Pilns Server-Side HTML, strukturētie Schema dati un sitemaps |
| Integrācija ar maksājumiem un noliktavu | Jāprogrammē no nulles ar augstu aprēķinu kļūdu risku | Gatavi, sertificēti banku, kurjeru un grāmatvedības moduļi |
| Uzturēšana un attīstība pēc 1-2 gadiem | Nestandarta kods, kuru citi izstrādātāji atsakās pārņemt | Pasaules standarts ar pilnu dokumentāciju un stabilitāti |
Kā pareizi apvienot AI ātrumu ar profesionālu web arhitektūru
Kad mēs MarketMeNow komandā izstrādājam augstas konversijas mājaslapas 96 stundu sprintos, mēs izmantojam mākslīgā intelekta aģentus katrā solī, taču darām to stingrā tehniskā disciplīnā. Lūk, 5 principi, kas atšķir drošu AI izstrādi no bīstama amatieru eksperimenta:
- Pārbaudīts CMS pamats kā nesatricināms skelets: Mēs būvējam risinājumus uz tīra, optimizēta WordPress vai WooCommerce kodola uz ātra Nginx mākoņservera. Autentifikāciju, sesijas un datubāzes drošību nodrošina pārbaudītā platformas arhitektūra.
- AI kods tikai kontrolētos, izolētos moduļos: Mākslīgais intelekts tiek izmantots, lai radītu zibenīgus, tīrus HTML/CSS dizaina blokus, interaktīvus izmaksu kalkulatorus un pielāgotas funkcijas, kas nepārslogo lapu ar liekām bibliotēkām. Tādējādi tiek sasniegts minimāls JavaScript apjoms un 95+ Google PageSpeed ātrums.
- Stingra servera puses datu apstrāde: Visas pieteikumu formas, kalkulatoru aprēķini un CRM savienojumi tiek validēti servera pusē ar
check_ajax_referer(Nonce) aizsardzību un datu sanitizāciju. Neviena API atslēga nekad nenonāk pārlūka kodā. - Atbilstība ES regulām un privātuma standartiem: Ja mājaslapā tiek integrēts viedais čatbots vai asistents, tā darbība tiek uzbūvēta saskaņā ar ES Mākslīgā intelekta akta un GDPR drošības prasībām, nodrošinot pilnu datu šifrēšanu.
- Nepārtraukta drošības uzraudzība un rezerves kopijas: Jebkura nopietna biznesa vietne tiek pieslēgta pie profesionālas mājaslapu uzturēšanas un drošības monitoringa sistēmas ar servera līmeņa ugunsmūri, automātiskām ikdienas rezerves kopijām un aizsardzību pret robotu uzbrukumiem.
AI veidotas mājaslapas drošības pašpārbaude
VITE_, NEXT_PUBLIC_ vai sk_live slepenie žetoni, un /.env adrese atgriež 403/404.Biežāk uzdotie jautājumi par AI mājaslapu izstrādi un drošību
Vai Lovable, Replit un Bolt.new rīkus vispār nedrīkst izmantot?
Šie rīki ir izcili ātrai ideju vizualizēšanai, iekšējo skiču (wireframes) izveidei vai vienkāršu prototipu testēšanai bez reāliem klientu datiem. Taču brīdī, kad vietne kļūst par uzņēmuma publisko seju, vāc klientu kontaktus, pieņem maksājumus un kalpo kā pamats Google reklāmām un SEO, tai ir jābūt būvētai uz drošas, profesionāli auditētas CMS arhitektūras.
Kāpēc ar AI no nulles uzģenerētas lapas bieži nerindojas Google meklētājā?
Lielākā daļa bezkoda AI ģeneratoru pēc noklusējuma izveido vienas lapas aplikācijas (Client-Side Rendered SPA uz React vai Vite bāzes). Kad lapā ienāk Google vai AI meklētāja robots, tas saņem tukšu HTML failu ar vienu <div id="root"></div> elementu, bez kanoniskajām saitēm, meta datiem un strukturētās shēmas. Turpretī WordPress dabiski ģenerē pilnu servera puses HTML kodu, ko meklētāji indeksē acumirklī.
Ko darīt, ja mēs jau esam uztaisījuši lapu ar AI un vēlamies to padarīt drošu?
Labākais risinājums ir izmantot šo AI izveidoto lapu kā gatavu vizuālo maketu un funkcionalitātes paraugu, un dažu dienu laikā pārnest to uz tīru, drošu WordPress vai WooCommerce arhitektūru. Jūs saglabāsiet tieši to pašu vizuālo izskatu un kalkulatoru loģiku, ko bijāt iecerējuši, bet iegūsiet 100% drošu datubāzi, ātru serveri, SEO gatavību un ērtu satura pārvaldību.
Vai WordPress pats par sevi ir drošs pret uzlaušanu?
WordPress kodols ir viens no visrūpīgāk pārbaudītajiem programmatūras risinājumiem pasaulē. Vēsturiski problēmas WordPress lapās ir radījuši desmitiem nekvalitatīvu trešo pušu spraudņu. Tieši šeit izpaužas AI un WordPress kombinācija - tā vietā, lai instalētu 30 smagus un nedrošus spraudņus, mūsu izstrādātāji ar AI palīdzību uzraksta tīru, vieglu kodu tieši tēmas arhitektūrā, izmantojot WordPress iebūvētos drošības mehānismus.
Vēlaties modernu mājaslapu ar AI ātrumu, bet 100% drošā arhitektūrā?
Piesakiet 15 minūšu sarunu. Izstrādāsim jūsu uzņēmuma mājaslapu vai pārnesīsim jūsu AI prototipu uz drošu, zibenīgu WordPress un WooCommerce kodolu 96 stundu laikā.
Fiksēts budžets. Nekādu slēptu papildmaksu vai uzspiestu pakalpojumu.